PHP kritik açıklar kamu sitelerini kapattı
Yapay zeka ile tespit edilen iki güvenlik açığı, Avrupa'daki devlet sitelerinin geçici kapanmasına ve Türkiye'de acil tarama başlatılmasına neden oldu.
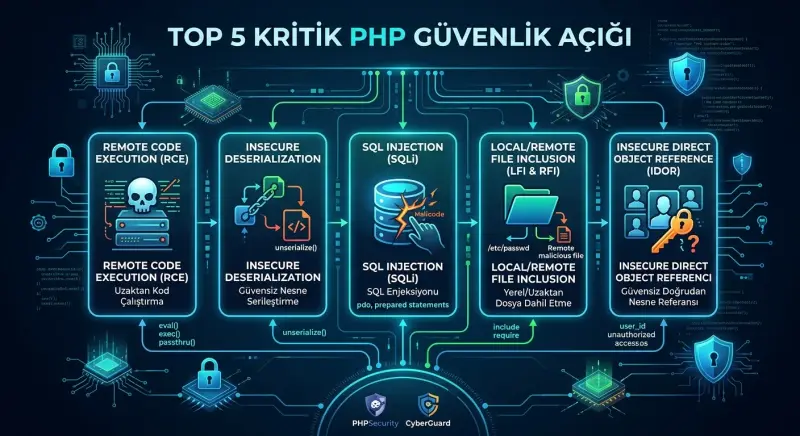
Açıkların birinin 2024'te bir araştırmacı tarafından fark edildiği, diğerinin ise Ağustos 2026'da Calif güvenlik şirketinin yapay zeka destekli analizleriyle ortaya çıkarıldığı bildirildi.
Bu sayede kişisel verilerin ele geçirilmesi, kayıtlı bilgilere ulaşılması veya sistem işlemlerinin değiştirilmesi gibi riskler doğuyor. Bazı senaryolarda saldırganlar kontrolü ele geçirerek siteleri tamamen işlevsiz hale getirebiliyor.
Avrupa'da kamu siteleri önlemle kapatıldı
Almanya'da federal bilişim sağlayıcısı ITZBund yönetimindeki siteler, Fransa'da valilik portalı ve Belçika Dışişleri Bakanlığı web sayfaları erişime geçici olarak kapatıldı. Hollanda'da vatandaş hizmetleri portallarının yanı sıra Rotterdam Limanı, hastane ve siyasi partilerle ilgili siteler de devre dışı bırakıldı. Finlandiya devletin halka açık internet hizmetlerini askıya aldı. Wikimedia Vakfı da güvenlik yamaları tamamlanana kadar bazı sistemlerini kapattığını duyurdu.
Türkiye'de acil tarama ve güncelleme çağrısı
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, kamu kurumları önde olmak üzere ülke geneli sistemlerde güvenlik taramalarını başlattı. Kurumlara acil önlem almaları yönünde bildirimler gönderildi. PHP geliştiricileri 21 Ekim tarihinde her iki kritik açığı da kapatan güvenlik güncellemelerini yayınladı. ABD Ulusal Güvenlik Ajansı (NSA) ve AB siber güvenlik birimleri, kurumlardan bu yamaları gecikmeden yüklemelerini istedi. Hemen güncellenemeyen sistemlerin risk ortadan kalkana kadar internet erişimine kapatılması önerildi.
Kaynak: Anadolu Ajansı